
Słyszeliście zapewne niezliczone ilości razy o zgodności sprzętu z taką czy inną dyrektywą. Dzisiaj zatem o tych najważniejszych. Co i w jakim zakresie regulują oraz co z tego wynika w praktyce.
Czym dyrektywa różni się od rozporządzenia?
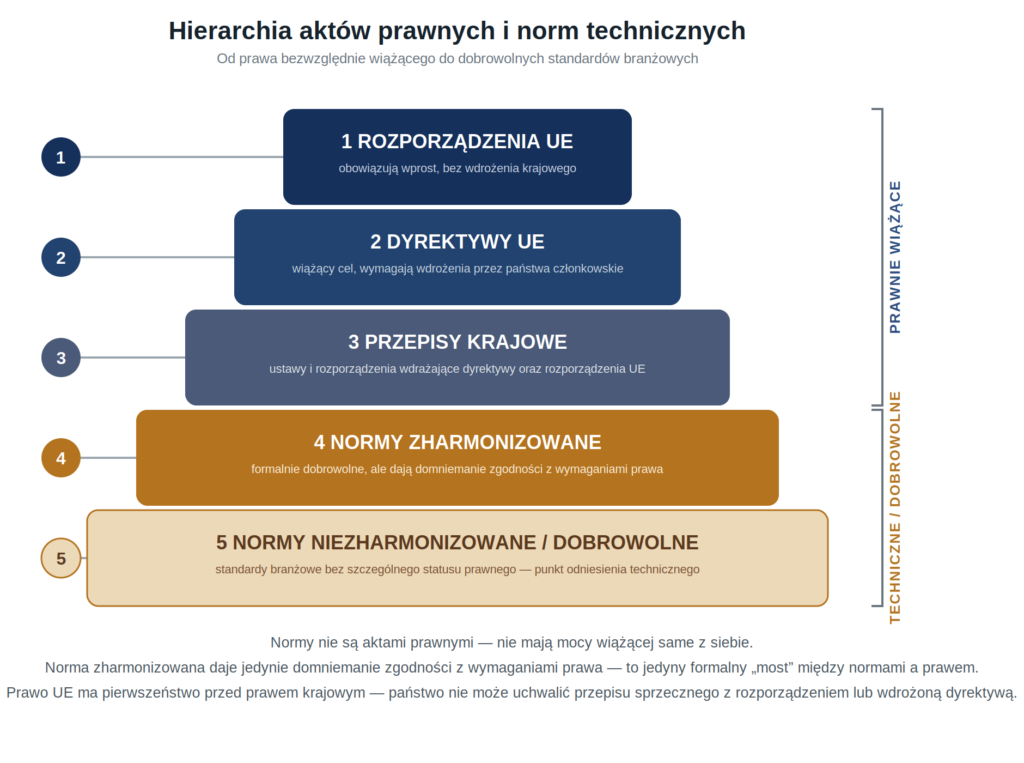
Zacznijmy może od tego czym jest „dyrektywa”. Jako źródło prawa (wtórne) dyrektywa wiąże państwa członkowskie co do celu, jaki należy osiągnąć, ale pozostawia im swobodę wyboru form i metod jego realizacji. W przeciwieństwie do rozporządzenia UE (obowiązującego bezpośrednio), dyrektywa co do zasady nie adresuje norm bezpośrednio do obywateli, dopóki nie zostanie wdrożona do prawa krajowego. Za każdą dyrektywą idą zatem przepisy państw członkowskich, które wiążą nas już bezpośrednio. Warto o tym pamiętać i nie patrzeć na świat regulacji wyłącznie z wysokiej perspektywy ramowych przepisów unijnych. Z przeciwieństwa, rozporządzenie obowiązuje wskazane podmioty bezpośrednio, bez konieczności implementacji w prawie krajowym. Co szczególnie ważne, jest ważniejsze od polskich ustaw.
Zasadnicze dyrektywy dla elektroniki
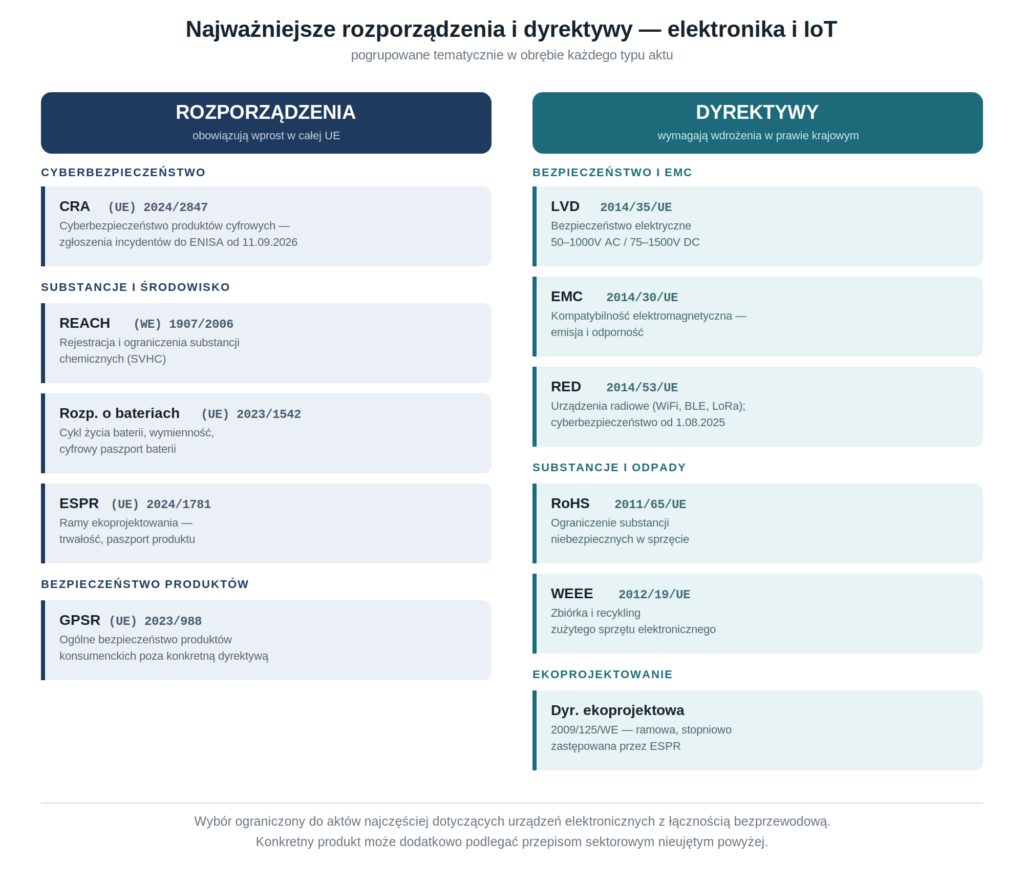
Najważniejsze unijne akty prawne dotyczące produkcji elektroniki dzielą się na trzy grupy: dyrektywy CE, regulacje środowiskowe i regulacje w zakresie cyberbezpieczeństwa. Poniżej przedstawiam Wam listę i krótki opis:
Bezpieczeństwo i kompatybilność (podstawa CE)
- Dyrektywa niskonapięciowa (LVD, 2014/35/UE) — sprzęt zasilany w zakresie 50–1000V AC lub 75–1500V DC musi być bezpieczny dla użytkownika.
- Dyrektywa EMC (2014/30/UE) — urządzenie nie może zakłócać innych urządzeń ani być podatne na zakłócenia — kluczowy dokument dla współczesnego sprzętu
- Dyrektywa RED (2014/53/UE) — dotyczy każdego urządzenia nadającego/odbierającego fale radiowe (WiFi, Bluetooth, LoRa, GPS). Od 1 sierpnia 2025 r. obowiązują dodatkowo wymogi cyberbezpieczeństwa z art. 3(3)(d)(e)(f) — ochrona sieci, ochrona danych/prywatności i zabezpieczenie przed oszustwami finansowymi dla urządzeń z internetową łącznością. To realnie dotyczy każdego projektu na ESP32 z WiFi/BLE trafiającego na rynek.
Substancje i cykl życia produktu
- RoHS (2011/65/UE) — wprowadza limity 10 substancji niebezpiecznych (ołów, rtęć, kadm, sześciowartościowy chrom, związki bromowane, ftalany).
- WEEE (2012/19/UE) — nakłada obowiązki dotyczące zbiórki i recyklingu zużytego sprzętu elektronicznego. W Polsce jest to rejestracja w BDO.
- REACH (1907/2006) — szerszy niż RoHS obowiązek deklarowania substancji SVHC w produkcie.
- Rozporządzenie o bateriach (UE 2023/1542) — wprowadza m.in. cyfrowy paszport baterii, wymogi dot. wymienności i śladu węglowego (część przepisów wchodzi stopniowo do 2027 r.).
- ESPR — rozporządzenie o ekoprojektowaniu (UE 2024/1781) — ramowe wymogi trwałości, naprawialności i cyfrowego paszportu produktu; obejmuje elektronikę sukcesywnie w kolejnych aktach delegowanych.
Cyberbezpieczeństwo — to jest teraz najbardziej aktualne
Cyber Resilience Act (CRA, rozporządzenie 2024/2847) obejmuje każdy „produkt z elementami cyfrowymi”, czyli praktycznie wszystko z łącznością sieciową — od czujników IoT po routery. Weszło w życie: 10 grudnia 2024 roku ale dopiero od 11 września 2026 zaczynają obowiązywać obowiązki raportowania — producent musi zgłaszać aktywnie wykorzystywane podatności i poważne incydenty bezpieczeństwa przez platformę ENISA w ciągu 24h (wstępne zgłoszenie), 72h (szczegóły) i do miesiąca (raport końcowy). Pełne stosowanie (obowiązkowe oznakowanie CE pod CRA, wymogi bezpieczeństwa „by design”) będzie obowiązywało od 11 grudnia 2027
Aby sprawdzić jakim przepisom podlega Twój projekt, wykorzystaj Dobieracz dyrektyw.